

OpenAI étoffe sa plateforme de cybersécurité Daybreak avec deux solutions reposant sur des agents d’intelligence artificielle. Présentés le 12 novembre 2026, Daybreak Red Team et Daybreak Defense Factory visent respectivement à automatiser les tests d’intrusion et à accélérer la préparation des correctifs. Avec cette nouvelle offre, l’éditeur entend renforcer les capacités des équipes de sécurité face à des cybermenaces de plus en plus sophistiquées.
OpenAI poursuit le développement de son offre de cybersécurité Daybreak, lancée en mai 2026. Le 22 juin, l’entreprise l’avait déjà élargie avec une mise à jour de son plugin Codex Security, la version complète de son modèle GPT-5.5-Cyber et un programme de partenariats destiné à accélérer la correction des vulnérabilités. Avec ces deux nouveaux produits destinés aux équipes de sécurité applicative, Daybreak franchit une nouvelle étape.
Le premier, Daybreak Red Team, mobilise des agents d’IA pour conduire des tests d’intrusion sur des applications web. Malgré la proximité des noms, il ne doit pas être confondu avec Daybreak Red, l’un des deux niveaux d’accès aux modèles cyber d’OpenAI. Le second, Daybreak Defense Factory, intervient dans l’analyse des vulnérabilités et la préparation des correctifs. Ces nouveautés s’inscrivent dans la stratégie d’OpenAI visant à automatiser une partie des opérations de cybersécurité, tout en maintenant une supervision humaine.
Lors de la conférence « Cyber at the Frontier », organisée le 12 novembre, Greg Brockman, président et cofondateur d’OpenAI, a souligné l’importance croissante des modèles d’IA dans la défense des systèmes informatiques. « Nous en sommes au point où les entreprises ne seront sécurisées que dans la mesure du modèle de pointe qu’elles utilisent pour se défendre, et de la manière dont elles l’exploitent », a-t-il déclaré.
Daybreak Red Team automatise les tests d’intrusion
Proposé en accès anticipé auprès de clients sélectionnés, avec une liste d’attente, Daybreak Red Team utilise plusieurs agents d’intelligence artificielle pour examiner les applications web. Un agent coordonne l’évaluation, d’autres analysent le code source et le contexte applicatif afin d’identifier des chemins d’attaque et de vérifier le caractère exploitable des vulnérabilités, puis des agents relecteurs contrôlent les résultats.
La solution peut également réexaminer les résultats provenant de scanners de code, de programmes de récompense pour la découverte de vulnérabilités ou de rapports de divulgation. L’objectif est d’aider les équipes de sécurité à hiérarchiser les failles en s’appuyant sur des éléments techniques vérifiés.
Les agents peuvent ensuite tester les correctifs pour déterminer s’ils empêchent effectivement l’exploitation des vulnérabilités. Pour encadrer ces tests, OpenAI s’appuie sur des environnements isolés et sur une vérification assurée par Guardian, un dispositif chargé de contrôler le périmètre d’intervention des agents.
Defense Factory accélère la préparation des correctifs
Avec Daybreak Defense Factory, OpenAI cherche à réduire le volume de vulnérabilités en attente de traitement. La solution découle d’une mobilisation interne de plus de 250 personnes, couvrant plus de 100 périmètres de services, qu’OpenAI entend transformer en processus continu d’identification, de validation et de correction des vulnérabilités. Ses agents d’IA, reposant actuellement sur le modèle GPT-6 Cyber, analysent les bases de code, examinent les problèmes identifiés et proposent des modifications destinées à les corriger.
Les agents peuvent exploiter les résultats des outils de sécurité existants ainsi que les vulnérabilités confirmées par Daybreak Red Team. Ils préparent ensuite des correctifs que les développeurs peuvent examiner, tester et ajuster avant leur intégration. Dès son lancement, Defense Factory peut ainsi intégrer les résultats de l’outil d’analyse de code SonarQube, de Sonar, qui vérifie aussi de manière indépendante les correctifs proposés.
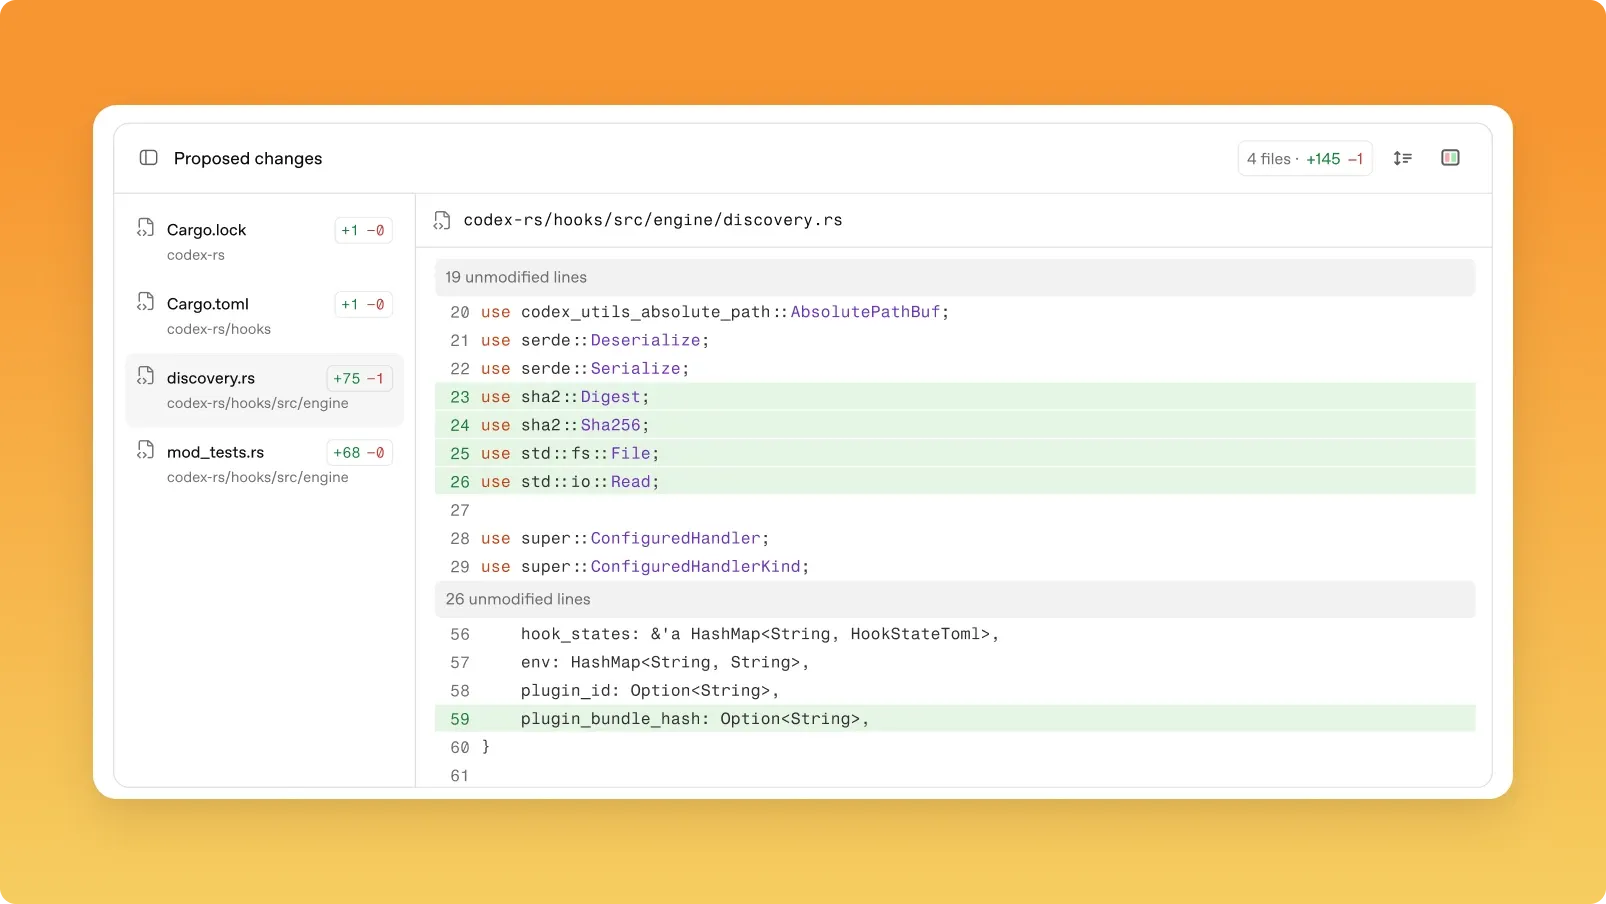
L’outil est disponible via le plugin Daybreak dans Codex, afin de faciliter la révision des modifications proposées. Les entreprises peuvent analyser chaque nouveau commit ou programmer des contrôles récurrents à mesure que leur code évolue. OpenAI entend ainsi rapprocher la détection des failles de leur résolution, sans supprimer les étapes de validation humaine.
Des gains à démontrer pour les équipes de sécurité
Pour les DSI et les RSSI, ces outils pourraient contribuer à réduire le délai entre la découverte d’une vulnérabilité et sa correction. Leur efficacité dépendra toutefois de la pertinence des analyses, du taux de faux positifs et de la qualité des correctifs produits.
L’automatisation des tests d’intrusion soulève également des questions de gouvernance. Les entreprises devront encadrer les accès aux dépôts de code, définir les périmètres autorisés et vérifier les conditions de traitement des informations sensibles.
OpenAI n’a communiqué ni tarifs ni résultats comparatifs indépendants permettant de mesurer les gains opérationnels de ces deux solutions à grande échelle. Leur arrivée marque néanmoins une nouvelle étape dans l’évolution de Daybreak, qui ambitionne désormais de couvrir une chaîne plus complète de sécurité applicative, de la recherche de vulnérabilités à la vérification des correctifs.
Soyez le premier à commenter